
SMTP, ou Simple Mail Transfer Protocol, est le protocole qui permet à une application ou à un site d’envoyer des courriels vers un serveur de messagerie, puis de les acheminer jusqu’à leur destination. Pour une entreprise, un mauvais réglage SMTP peut empêcher l’envoi d’un devis, d’une confirmation de commande ou d’un message de formulaire, même si la boîte de réception fonctionne normalement.
La différence entre les ports 25, 587 et 465, le rôle de STARTTLS et le choix entre SSL/TLS prêtent souvent à confusion. Ces paramètres ne sont pas interchangeables : le bon choix dépend de l’application utilisée, du fournisseur de messagerie et de la manière dont la connexion est sécurisée. Les repères qui suivent permettent de comprendre le trajet d’un message et de vérifier les réglages sans se perdre dans le jargon.
En bref
- SMTP sert à envoyer et relayer des courriels ; la réception utilise généralement d’autres protocoles, comme IMAP ou POP.
- Le port 587 est couramment utilisé par les logiciels et sites web pour l’envoi avec authentification SMTP.
- Le port 465 correspond généralement à une connexion chiffrée dès son ouverture, tandis que STARTTLS fait évoluer une connexion vers le chiffrement.
- Le port 25 sert surtout au relais entre serveurs et n’est pas le choix habituel pour configurer une boîte sur un site.
- Le chiffrement du trajet ne garantit pas le chiffrement de bout en bout du contenu du message.
SMTP : le trajet d’un courriel, de l’application au serveur
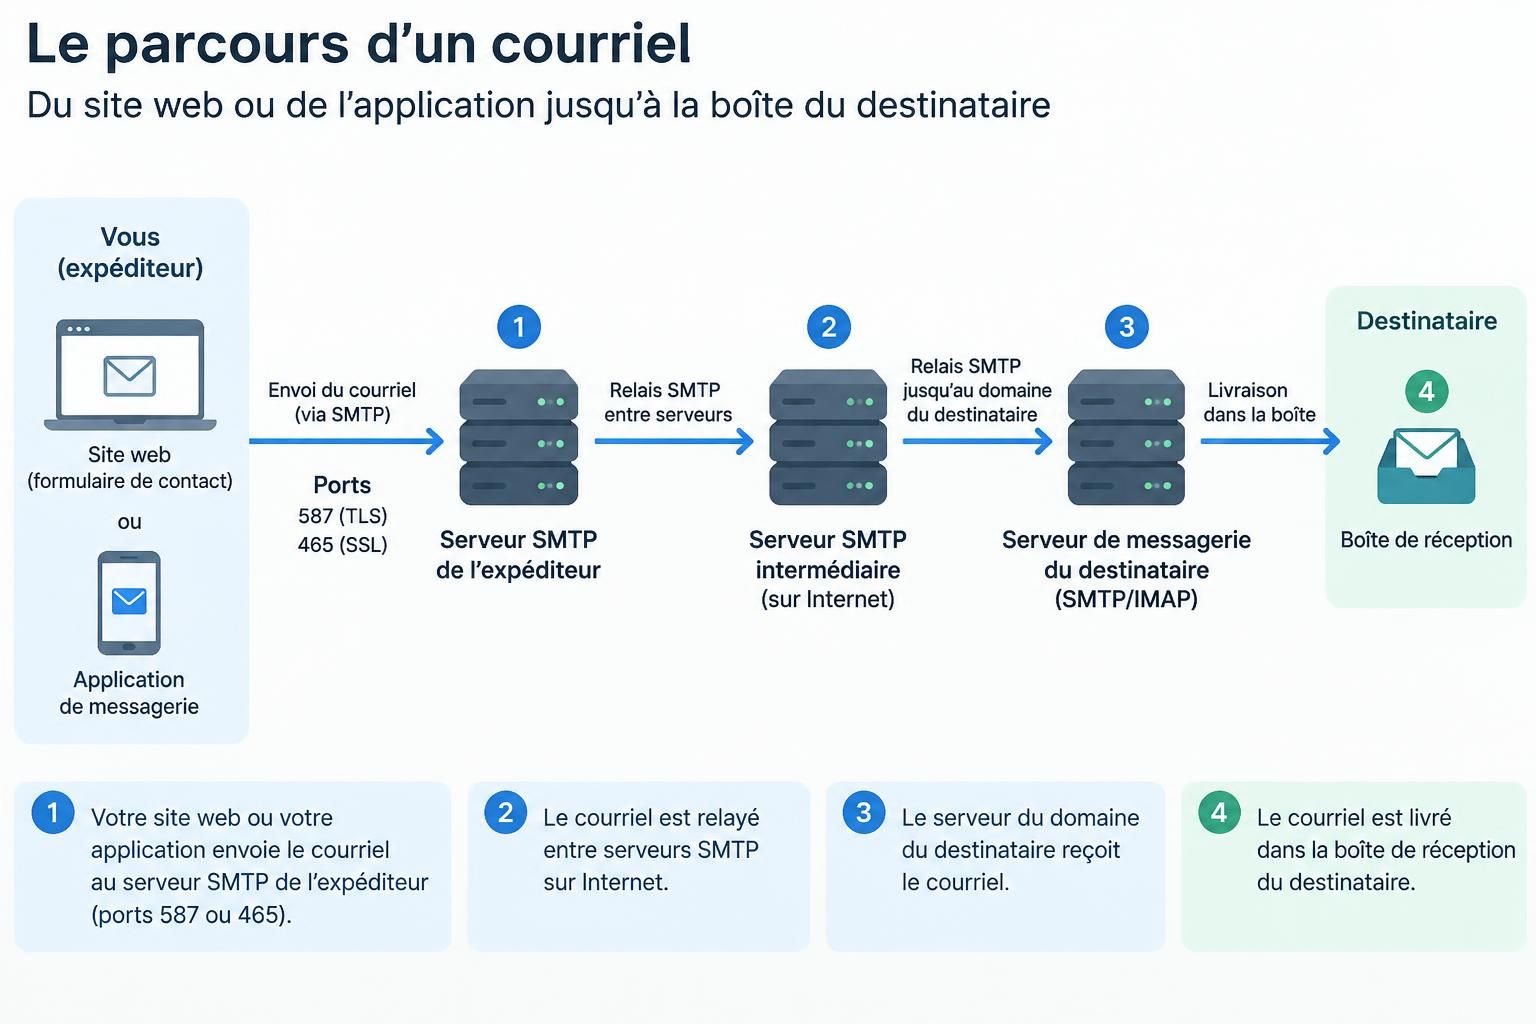
SMTP est un protocole de messagerie conçu pour l’envoi. Lorsqu’une personne clique sur « Envoyer », son logiciel de courrier ne dépose pas simplement le message dans la boîte du destinataire. Il transmet d’abord le contenu à un serveur SMTP, qui vérifie les informations nécessaires et prend en charge son acheminement.
Un message contient notamment une adresse d’expéditeur, une ou plusieurs adresses de destination, un objet et un corps. Le serveur examine la destination, puis cherche quel serveur de messagerie peut recevoir le courrier pour le domaine concerné. Il s’appuie pour cela sur les informations DNS du domaine, notamment les enregistrements MX, qui indiquent où les messages entrants doivent être remis.
Le parcours peut donc impliquer plusieurs machines. Le serveur d’envoi transmet le message à celui du destinataire, directement ou par l’intermédiaire d’autres relais. Le serveur de destination décide ensuite s’il remet le courriel dans la boîte, le classe comme indésirable ou le refuse. SMTP organise la transmission, mais ne garantit pas à lui seul que le message arrivera en boîte de réception.
Pour rendre la séquence moins abstraite, imaginons l’Atelier Lune, une petite boutique qui envoie une confirmation après chaque commande. Son site transmet les détails de la commande à un serveur SMTP. Celui-ci remet le message au serveur du fournisseur utilisé par le client. Si les paramètres d’envoi du site sont erronés, la commande peut être enregistrée correctement sans que le courriel de confirmation parte.
Cette distinction évite une confusion fréquente : le serveur utilisé pour envoyer n’est pas nécessairement le même que celui utilisé pour lire les messages. IMAP synchronise les courriels entre le serveur et les appareils, tandis que POP sert principalement à les récupérer. SMTP traite l’autre sens du parcours. Un site peut donc afficher une boîte de réception parfaitement fonctionnelle tout en échouant à transmettre ses propres courriels.
Cette séparation reflète une réalité du web : une interface visible ne montre pas toujours les services qui travaillent derrière elle. Comprendre les échanges entre application, réseau et serveurs aide à diagnostiquer le problème au bon endroit, comme l’explique aussi cet article sur la différence entre Internet et le Web.
Le serveur d’envoi peut également appliquer des limites : nombre de messages par heure, taille maximale des pièces jointes ou contrôle des adresses utilisées. Pour une entreprise, ces règles comptent autant que le formulaire de contact. Un site qui envoie des notifications depuis une adresse inexistante ou mal alignée avec son domaine risque de déclencher des refus, même si le protocole est bien configuré.
SMTP est donc une chaîne de transmission, pas un bouton magique. Le premier réflexe utile consiste à identifier qui envoie le message, quel serveur est sollicité et à quel moment le transfert échoue.
Ports SMTP 25, 587 et 465 : lequel choisir ?
Un port est une porte logique qui permet à une application de communiquer avec un service sur un serveur. Le nom SMTP désigne le protocole ; le numéro de port précise le point de connexion utilisé. Une erreur de port peut suffire à bloquer l’envoi, même si le nom du serveur et le mot de passe sont corrects.
Le port 25 est historiquement associé au transfert SMTP entre serveurs. Il reste utile dans les échanges de relais, mais de nombreux fournisseurs d’accès bloquent les connexions sortantes sur ce port pour limiter l’envoi de spam depuis des machines compromises. Pour configurer un logiciel de courrier ou un site web, ce n’est généralement pas le premier choix.
Le port 587 est couramment utilisé pour l’envoi de messages par un utilisateur ou une application. La connexion commence souvent sans chiffrement, puis est sécurisée au moyen de STARTTLS si le serveur le propose. L’application s’authentifie ensuite avec un identifiant et un mot de passe, ou avec une méthode prévue par le fournisseur. C’est souvent le réglage à tester en premier pour un formulaire de site.
Le port 465 est associé à une connexion SMTP chiffrée dès l’ouverture, généralement appelée TLS implicite. Le logiciel établit d’abord le canal sécurisé, puis échange avec le service SMTP à l’intérieur de celui-ci. Il ne faut pas sélectionner STARTTLS pour un serveur configuré en TLS implicite : le mode de connexion doit correspondre aux indications du fournisseur.
| Port | Usage courant | Mode de sécurité fréquent |
|---|---|---|
| 25 | Relais entre serveurs | Variable selon la configuration |
| 587 | Envoi depuis un logiciel ou une application | STARTTLS après connexion |
| 465 | Envoi avec connexion sécurisée dès le départ | TLS implicite |
Ce tableau donne des repères, pas une règle universelle. Certains hébergeurs indiquent un seul port autorisé, imposent leur propre nom de serveur ou demandent une méthode d’authentification particulière. La documentation du fournisseur doit primer sur les réglages copiés dans un forum, surtout lorsque le site est hébergé chez un prestataire différent de celui qui gère les boîtes mail.
Dans le cas de l’Atelier Lune, l’adresse de support est hébergée chez un fournisseur et le site chez un autre. Le développeur renseigne le serveur SMTP de l’hébergeur du site par habitude, alors que les identifiants appartiennent au service de messagerie. Le formulaire échoue : serveur, port et compte ne forment pas un ensemble cohérent. Pour les utilisateurs d’une offre professionnelle, un guide de configuration d’OVH Mail Pro permet de vérifier les paramètres propres au service.
Si une connexion échoue, changer plusieurs valeurs à la fois complique le diagnostic. Vérifiez d’abord le nom d’hôte, puis le port, le mode TLS et enfin les identifiants. Notez les valeurs initiales avant toute modification : cette précaution évite de transformer un problème isolé en panne plus large.
SSL/TLS et STARTTLS : comprendre le chiffrement de la connexion
Les mentions SSL/TLS apparaissent souvent dans les réglages d’un logiciel de courrier. SSL est l’ancien nom d’une famille de mécanismes de sécurisation, aujourd’hui remplacée par TLS dans les usages modernes. Les interfaces continuent parfois d’afficher « SSL » par habitude, mais il faut suivre le mode exact indiqué par le fournisseur, et non se fier à l’étiquette seule.
Avec TLS implicite, associé le plus souvent au port 465 pour SMTP, la connexion sécurisée est établie dès le début. Le serveur et le logiciel négocient les paramètres de chiffrement avant d’échanger les commandes SMTP. Pour l’utilisateur, cela signifie qu’il faut sélectionner le bon mode dans le logiciel et vérifier que le port correspond à cette configuration.
STARTTLS fonctionne autrement. L’échange commence sur une connexion SMTP ordinaire ; le serveur annonce qu’il accepte une mise à niveau vers TLS, puis les deux parties établissent le canal chiffré. Sur le port 587, c’est un scénario courant. Si l’application ne demande pas cette mise à niveau, ou si le serveur la refuse, les informations échangées pourraient circuler sans chiffrement.
Le chiffrement de la connexion protège les données pendant leur trajet entre le logiciel et le serveur SMTP. Il limite notamment le risque qu’un tiers présent sur le réseau lise le mot de passe ou le contenu à ce stade. Il ne signifie pas pour autant que le courriel reste chiffré sur tous les serveurs traversés et dans la boîte du destinataire.
Cette nuance compte. Le chiffrement des courriels en transit entre deux services dépend aussi des configurations de ces services. Une fois le message stocké, son accès relève des protections du fournisseur et du compte utilisateur. Pour assurer un chiffrement de bout en bout, il faut recourir à des mécanismes dédiés, qui chiffrent le contenu lui-même et nécessitent une gestion des clés par les interlocuteurs.
Un certificat TLS permet au logiciel de vérifier l’identité du serveur auquel il se connecte. Si le nom du serveur ne correspond pas au certificat, une alerte peut apparaître. La désactiver sans comprendre la cause n’est pas une bonne solution : le certificat peut être mal installé, le nom d’hôte incorrect ou la connexion redirigée vers un serveur inattendu.
Une erreur fréquente consiste à combiner le port 465 avec STARTTLS, ou le port 587 avec le mode TLS implicite. Certains logiciels signalent alors une erreur de connexion, d’autres restent bloqués sans explication claire. Il faut aligner le port et le mode de sécurité, puis tester de nouveau avant de toucher aux autres réglages.
Dans une agence, une boutique en ligne ou un outil de gestion, la configuration peut être modifiée par plusieurs personnes : prestataire web, équipe marketing, hébergeur. Garder une trace des paramètres validés évite les changements improvisés après une mise à jour. La sécurité n’est pas un réglage à cocher une fois pour toutes ; c’est une propriété de chaque liaison configurée correctement.
Ce que TLS protège, et ce qu’il ne protège pas
TLS protège le canal entre deux points de connexion. Il ne garantit pas que le message ne sera jamais transféré en clair lors d’un autre relais, ni qu’un compte compromis restera inaccessible. Pour les messages contenant des données sensibles, il faut aussi limiter les informations envoyées par courriel et protéger les comptes avec des mots de passe robustes et une authentification multifacteur lorsque le service la propose.
Authentification SMTP et délivrabilité : pourquoi le mot de passe ne suffit pas
L’authentification SMTP sert à prouver au serveur que l’application est autorisée à envoyer des messages avec le compte concerné. Elle repose souvent sur un identifiant et un mot de passe, mais les méthodes disponibles dépendent du fournisseur. Certains services demandent un mot de passe d’application, d’autres privilégient une authentification OAuth ou désactivent l’envoi avec un mot de passe classique.
Le nom d’utilisateur est souvent l’adresse complète, mais ce n’est pas systématique. Le serveur SMTP peut être différent du serveur IMAP, même si les deux sont gérés par le même fournisseur. Une erreur de mot de passe, un compte verrouillé ou une méthode d’authentification obsolète provoque souvent un refus avant même que le courriel ne soit transmis.
Une authentification réussie ne garantit pas la délivrabilité. Le serveur destinataire évalue aussi la réputation de l’expéditeur, le volume d’envoi et la cohérence du domaine. Pour une entreprise qui envoie depuis son domaine, les enregistrements SPF, DKIM et DMARC contribuent à montrer que les serveurs autorisés envoient bien les messages et que ceux-ci n’ont pas été altérés.
SPF indique quels serveurs sont autorisés à envoyer pour un domaine. DKIM ajoute une signature vérifiable au message. DMARC permet au propriétaire du domaine de définir une politique et de recevoir des rapports sur les contrôles. Ces mécanismes ne remplacent pas TLS ni l’authentification SMTP : ils répondent à une autre question, celle de la légitimité du message aux yeux des serveurs destinataires.
Reprenons l’Atelier Lune. Les commandes partent bien depuis le site, mais plusieurs clients ne les voient pas. Le formulaire utilise une adresse d’expédition qui ne correspond pas au domaine de la boutique, et les réglages DNS n’autorisent pas clairement le service utilisé. Le mot de passe SMTP fonctionne ; pourtant, le message est classé comme suspect ou rejeté. Corriger uniquement le port ne résoudrait pas le problème.
Une pratique risquée consiste à utiliser l’adresse saisie par le visiteur comme adresse « De » du message de formulaire. Un tiers pourrait alors envoyer un courriel prétendument émis par le domaine de la boutique. Il vaut mieux utiliser une adresse appartenant au domaine de l’entreprise comme expéditeur, puis placer l’adresse du visiteur dans le champ « Répondre à ». La réponse reste simple, sans usurper l’identité d’un autre domaine.
Les formulaires doivent aussi limiter les abus. Un robot qui envoie des centaines de demandes peut détériorer la réputation d’envoi, même si chaque message respecte la configuration technique. Un contrôle antispam adapté, une validation côté serveur et des limites raisonnables protègent mieux qu’une multiplication de plugins qui se chevauchent.
Pour une petite structure, le bon ordre est pragmatique : vérifier l’authentification, confirmer la cohérence de l’adresse d’expédition, puis contrôler les enregistrements du domaine et les journaux d’envoi. La délivrabilité se construit à l’échelle du système, pas dans une seule case du panneau d’administration.
Configurer SMTP sur un site et diagnostiquer les erreurs d’envoi
Un site WordPress peut envoyer des messages avec la fonction standard du serveur web, mais cette méthode dépend fortement de l’hébergement et de sa configuration. Elle donne parfois peu d’informations en cas d’échec. Pour les formulaires, alertes de commande et réinitialisations de mot de passe, un relais SMTP correctement configuré rend les envois plus prévisibles et facilite le diagnostic.
Avant de saisir des paramètres, identifiez le service qui doit envoyer les messages. Il peut s’agir du fournisseur de la boîte professionnelle, d’un service d’envoi dédié ou d’une fonction incluse dans l’hébergement. Mélanger les identifiants d’un service avec le serveur d’un autre est une source classique d’erreurs.
- Relevez le nom d’hôte SMTP indiqué par le fournisseur.
- Choisissez le port et le mode de sécurité compatibles, par exemple 587 avec STARTTLS ou 465 avec TLS implicite.
- Utilisez les identifiants et la méthode d’authentification prévus pour l’envoi.
- Choisissez une adresse d’expédition liée au domaine de l’entreprise.
- Envoyez un test vers plusieurs boîtes et consultez les journaux si le résultat diffère.
Quand l’envoi échoue, le message d’erreur donne souvent un indice. Un refus d’authentification oriente vers les identifiants ou la méthode choisie. Une erreur de connexion peut signaler un port bloqué, un nom de serveur erroné ou une incompatibilité TLS. Un message accepté par le relais mais absent de la boîte du destinataire demande plutôt de vérifier le dossier indésirable, les journaux et les réglages de domaine.
Procédez par étapes. Confirmez d’abord que le nom du serveur est exact, puis vérifiez que le port est ouvert depuis l’hébergement du site. Ensuite, contrôlez le mode TLS et les identifiants. Enfin, testez l’adresse d’expédition et les paramètres DNS. Modifier ces éléments simultanément efface les indices qui permettraient de trouver la cause.
Un cas courant lors d’une refonte : le site est déplacé vers un nouvel hébergeur, mais ses anciens réglages SMTP restent en place. Le formulaire fonctionnait avant la migration ; après le changement de serveur, les connexions sortantes sont filtrées ou les identifiants ne sont plus valides. Il faut donc retester l’envoi après chaque migration, changement d’hébergement ou renouvellement de mot de passe, pas seulement la page d’accueil.
Si les messages de test arrivent, vérifiez aussi leur contenu et leur présentation. Un objet trop vague, une adresse d’expéditeur inattendue ou un lien cassé peut nuire à la confiance, même sans panne technique. Les confirmations automatiques sont des éléments de l’expérience du site : elles doivent être compréhensibles, utiles et cohérentes avec la marque.
Pour une boîte ancienne ou un service dont les paramètres ont changé, commencez par la documentation du fournisseur plutôt que par des réglages trouvés au hasard. Les problèmes d’accès et de configuration de différentes messageries, comme la connexion à AOL Mail, ne relèvent pas toujours de SMTP, mais illustrent l’intérêt de distinguer l’accès à une boîte de l’envoi depuis une application.
Un site fiable ne se contente pas d’afficher « formulaire envoyé ». Il confirme que le message a été remis au relais, surveille les erreurs et propose une solution de contact alternative si l’envoi échoue. Ce niveau de vérification évite de découvrir des semaines plus tard que des demandes de prospects n’ont jamais quitté le site.
Quel port SMTP choisir pour envoyer des courriels depuis un site ?
Le port 587 avec STARTTLS est couramment utilisé pour l’envoi authentifié. Le port 465 convient aux services configurés en TLS implicite. Vérifiez toujours les paramètres communiqués par votre fournisseur.
Le port 25 est-il adapté à un formulaire de contact ?
Il est surtout associé au relais entre serveurs. Les connexions sortantes sur ce port sont souvent bloquées par les hébergeurs ou fournisseurs d’accès. Pour un site, le port 587 est généralement un meilleur point de départ.
STARTTLS chiffre-t-il tout le courriel jusqu’à son destinataire ?
Non. STARTTLS chiffre la connexion entre l’application et le serveur auquel elle se connecte. Le chiffrement des échanges suivants dépend des serveurs traversés et ne correspond pas, à lui seul, à un chiffrement de bout en bout.
Pourquoi un courriel est-il refusé alors que l’authentification SMTP fonctionne ?
Le serveur destinataire peut refuser ou filtrer le message en raison de la réputation d’envoi, d’un domaine mal configuré ou d’une adresse d’expéditeur incohérente. Vérifiez aussi SPF, DKIM et DMARC, ainsi que les journaux d’envoi.
